gdpr-consulenza-privacy Consulenza Privacy GDPR Roma - Consulente GDPR

Regolamento UE 2016/679

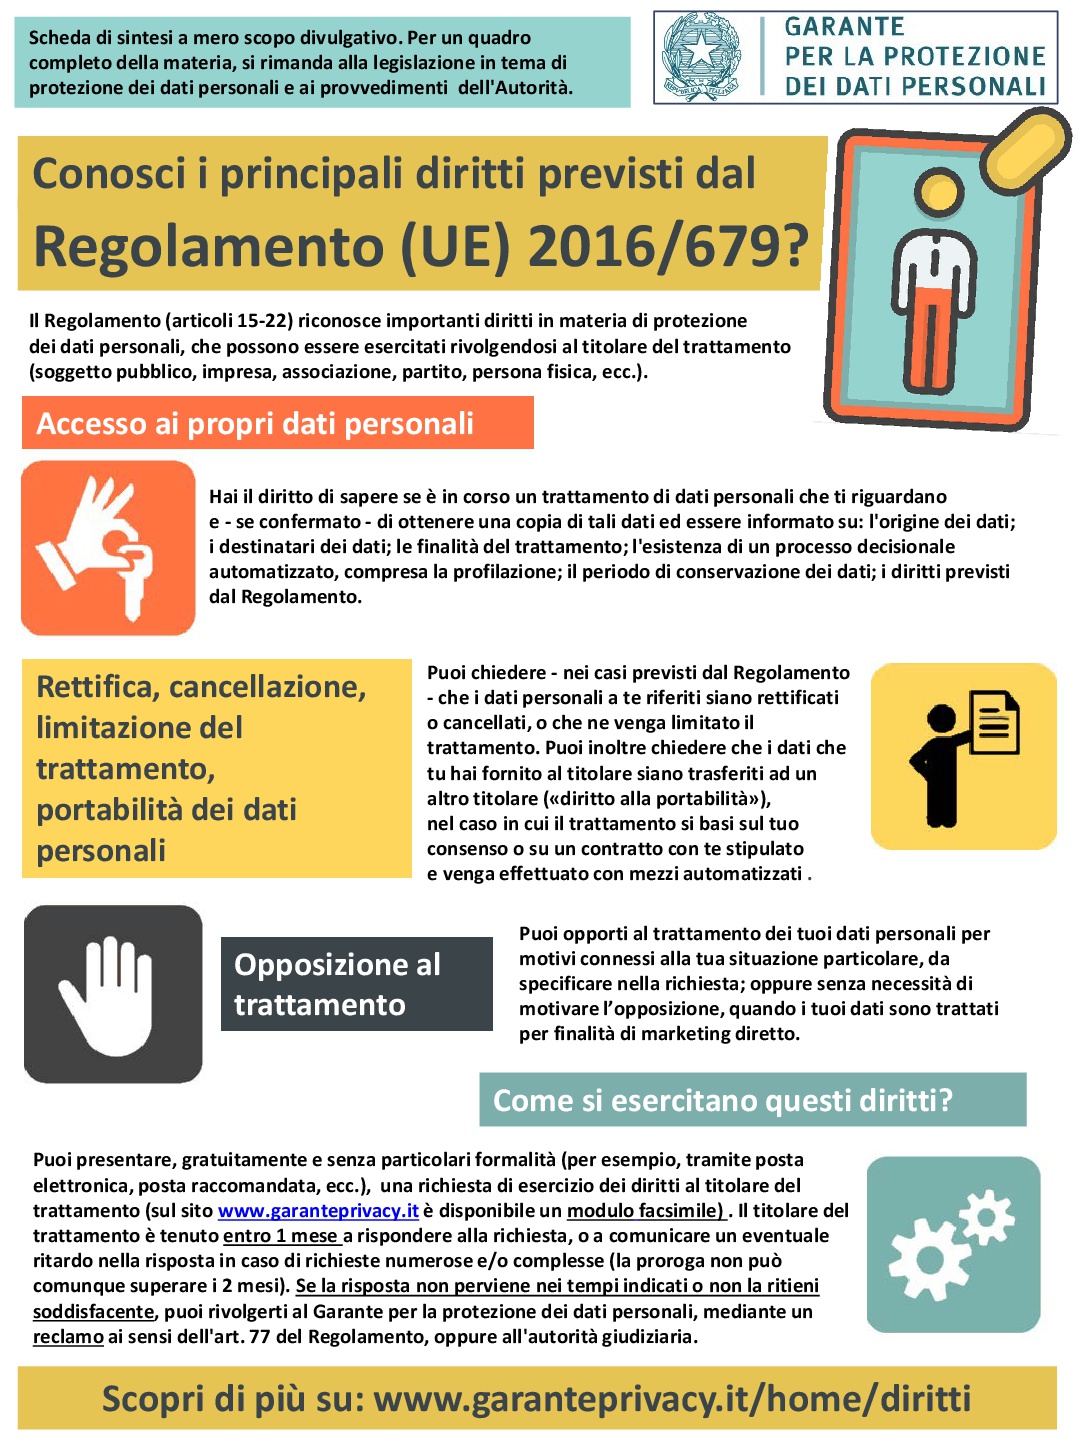
Il Regolamento UE 2016/679 è quello che nel gergo comune siamomstati abituati a conoscere come GDPR, ovvero il regolamento europeo sulla privacy e sulla protezione dei dati.

Un regolamento a cui la maggior parte delle aziende e dei professionisti, pubblicato in Italia in Gazzetta Ufficiale il 19 settembre 2019  con il D.lgs 101/2018.

Mettiamo a vostra disposizione il REGOLAMENTO GENERALE SULLA PROTEZIONE DEI DATI, al fine di averlo sempre con voi.

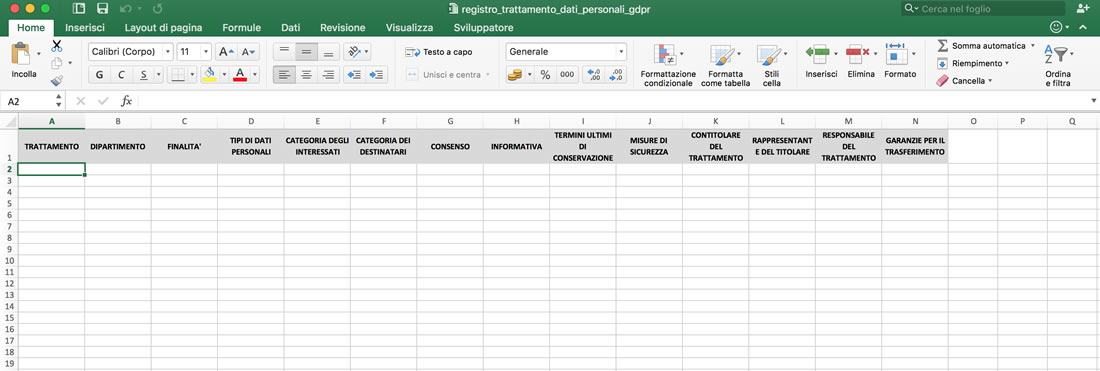
Registro dei trattamenti Protezione dati personali gdpr

Registro dei trattamenti, cosa c’è da sapere

Cos’è il registro dei trattamenti? E qual è il suo rapporto con il Gdpr? Una linea strettamente correlata unisce le due questioni, ma bisogna fare distinzione tra aziende che devono ottemperare a tale vincolo e chi invece no. La tenuta del registro dei trattamenti è prevista dall’articolo 30 del regolamento generale europeo, ed è considerata indice di una corretta gestione dei trattamenti.  (altro…)

normativa sulla privacy gdpr italia - adeguamento alla normativa sulla privacy in Italia

GDPR in Italia, ecco i primi dati del Garante della Privacy

La corsa all’adeguamento alla normativa sulla privacy in Italia fa registrare dati da capogiro nei primi mesi della sua applicazione. Un primo bilancio, a partire dal 25 maggio, data di entrata in vigore del Regolamento europeo in materia di protezione dei dati personali (GDPR), mostra come pubbliche amministrazioni, mondo delle imprese e cittadini abbiano colto l’importanza del nuovo quadro giuridico e le opportunità che esso offre in termini di tutela e garanzie per le persone. (altro…)

GDPR e Condomini: Il ruolo dell’amministratore e la nomina del DPO

Con l’entrata in vigore del Regolamento europeo sul Trattamento dei dati, molte aziende si stanno ancora chiedendo quale siano gli obblighi idonei al proprio ambito lavorativo. Tra le categorie che hanno maggiormente risentito, in termini di reale effetto nei loro riguardi, figura quello delle realtà condominiali.

gdpr condominio |nomina del DPO in condominio| consulenza privacy per condomini

GDPR e Condomini

Il regolamento 679/2016 (c.d. GDPR), tra le tante novità, ha presentato la figura del DPO, ovvero il Responsabile della Protezione dei Dati. Compito di questa figura è quella di garantire funzioni di controllo, supporto, formazione ed informazione e consultazione al titolare o responsabile dei dati, come espressamente indicato all’ art. 37 del Regolamento GDPR.

In questo ambito specifico la figura del titolare del trattamento è quella del condominio, che è rappresentato inevitabilmente dall’Amministratore, quella del DPO, infine, è la figura di supporto in possesso dei requisiti conformi all’attuazione del regolamento GDPR. Così come espresso all’art. 4:

La scelta del responsabile della protezione dei dati deve ricadere su profili “che presentino garanzie sufficienti per mettere in atto misure tecniche ed organizzative adeguate in modo tale che il trattamento soddisfi i requisiti del Regolamento e garantisca la tutela dei diritti dell’interessato” – Un figura di supporto esperta che affianchi e supervisioni i sistemi e le procedure adottare.

Il condominio è tenuto a nominare il DPO?

A questo riguardo, il regolamento Europeo, in Gazzetta Ufficiale dal 10 Agosto 2018, lascia una zona grigia e facilmente insidiosa. La dicitura “monitoraggio regolare e sistematico degli interessati su “larga scala”, lascerebbe intendere la necessita di nominare il DPO nel condominio di grandi dimensioni.

L’amministratore, con le sue mansioni, svolge attività a cadenze regolare del registro di contabilità, esercitando di conseguenza un monitoraggio costante delle attività economiche e finanziarie dei condomini. Mettendo in relazione questa attività pensando ad una realtà condominiale più grande, il legittimo dubbio sulla nomina del DPO è comprensibile, maggiormente supportata dal concetto di “larga scala”, espresso nel GDPR.

Il dubbio cessa analizzando l’art. 37 del GDPR. Tale articolo indica l’obbligatorietà della nomina del DPO nei casi in cui le attività del titolare, o del responsabile del trattamento, consista nel trattamento di dati che includano i “dati particolari”, così come espressi all’art. 9, o penali del Regolamento Europeo n°679/2016.
Con questo si esclude quindi l’obbligatorietà di nomina del DPO in condominio. Fatta salva l’analisi accurata del caso specifico.

La consulenza di esperti in ambito di privacy GDPR, mette al riparo dalle sanzioni previste nel Decreto attuativo (D.lgs 101/2018).

Potrebbe interessarti: GDPR, controlli a campione fino a dicembre: ecco chi rischia sanzioni

Logica Servizi offre servizi integrati atti a fornirti una consulenza privacy aggiornata al nuovo Regolamento Europeo sulla protezione dei Dati (GDPR), puoi richiedere online un preventivo compilando il form sulla pagina dedicata al GDPR o, in alternativa, contattandoci ai nostri recapiti.

gdpr privacy pazienti

Dati sensibili dei pazienti: come tutelarli con la tecnologia

gdpr privacy pazientiLa sicurezza dei dati sensibili dei pazienti è uno dei punti cardine su cui ogni normativa riguardante la privacy ha sempre puntato la lente di ingrandimento, con l’avvento della nuova normativa europea, GDPR, questo aspetto ha assunto ancor più importanza.

Con l’art. 32 del GDPR si dispone che:

Tenendo conto dello stato dell’arte e dei costi di attuazione, nonché della natura, dell’oggetto, del contesto e delle finalità del trattamento, come anche del rischio di varia probabilità e gravità per i diritti e le libertà delle persone fisiche, il titolare del trattamento e il responsabile del trattamento mettono in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio, che comprendono, tra le altre:

  1. la pseudonimizzazione e la cifratura dei dati personali;
  2. la capacità di assicurare su base permanente la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento;
  3. la capacità di ripristinare tempestivamente la disponibilità e l’accesso dei dati personali in caso di incidente fisico o tecnico;
  4. una procedura per testare, verificare e valutare regolarmente l’efficacia delle misure tecniche e organizzative al fine di garantire la sicurezza del trattamento.

Nello specifico, la valutazione dell’adeguato livello di sicurezza si pone nei confronti dei rischi presentati dal trattamento derivanti dalla distruzione, perdita, modifica, divulgazione non autorizzata o dall’accesso, accidentale o illegale, a dati personali trasmessi, conservati o trattati.

Altro punto importante è che “Il titolare del trattamento e il responsabile del trattamento fanno sì che chiunque agisca sotto la loro autorità e abbia accesso a dati personali non tratti tali dati se non è istruito in tal senso dal titolare del trattamento, salvo che lo richieda il diritto dell’Unione o degli Stati membri” punto 4 dell’Articolo 32 EU GDPR.

Leggi anche: Chi è il Responsabile del trattamento dei dati?

Quali sono le misure tecnologiche da adottare?

Ogni studio medico ha ormai da tempo adottato strumenti tecnologici in grado di raccogliere, registrare, organizzare, strutturare, conservare, consultare, elaborare, selezionare, raffrontare, utilizzare, interconnettere, bloccare, comunicare, diffondere, cancellare e distruggere i dati, all’interno di un database.

Alla luce di questa raccolta e diffusione di dati, la GDPR è intervenuta sottolineando ciò che già sarebbe dovuta essere una procedura “standard” di ogni struttura sanitaria, provvedendo a:

  • Controllare gli accessi ai terminali mediante User e password individuali;
  • Memorizzare le credenziali di accesso in maniera tale da non essere visibili a terzi;
  • Provvedere a disconnettere la connessione in assenza dalla postazione;
  • Cambiare password regolarmente, al massimo ogni 3 mesi;
  • Installazione di Antivirus e Firewall, originali e costantemente aggiornati;
  • Adottare soluzioni di crittografia (scrittura in codice) e pseudonimizzazione per gli archivi elettronici;
  • Svolgere backup periodicamente;
  • Ripetere ogni misura su tutti i terminali mobili.

Approfondimenti su GDPR e Strutture Mediche:

Logica servizi al fianco delle strutture sanitarie
Il nostro servizio di tutela e prevenzione dei rischi, dovuti all’archiviazione ed all’utilizzo dei dati sanitari, è in grado di assicurare la più idonea aderenza alle indicazioni introdotte dall’attuale normativa Europea sul trattamento dei dati personali. Le strutture mediche che si sono affidate a noi, come il Centro Medico Arcidiacono ed il suo servizio di Medicina a Domicilio, hanno messo in sicurezza i propri dati usufruendo dei nostri tecnici specializzati, fornendo loro tutti gli strumenti e le informazioni utili per essere pienamente a norma nei confronti della normativa GDPR, provvedendo inoltre a fornire costantemente supporto e assistenza.

Logica Servizi offre servizi integrati atti a fornirti una consulenza privacy aggiornata al nuovo Regolamento Europeo sulla protezione dei Dati (GDPR), puoi richiedere online un preventivo compilando il form sulla pagina dedicata al GDPR o, in alternativa, contattandoci ai nostri recapiti.

GDPR, controlli a campione fino a dicembre: ecco chi rischia sanzioni

Fino al dicembre del 2018 proseguiranno i controlli per stanare i furbetti che ancora non si sono adeguati alla normativa sulla privacy. Il GDPR – il regolamento europeo per il trattamento dei dati sensibili – ormai è entrato nel vivo, e con la deliberazione del 26 luglio 2018 (doc. web n. 9025338), il Garante della Privacy ha specificato con quali criteri sarà attuata l’attività ispettiva del nucleo speciale della Guardia di Finanza preposto al controllo e all’irrogazione delle sanzioni per la violazione della normativa vigente. (altro…)

GDPR: Il tanto atteso Decreto sulla privacy è stato pubblicato sulla Gazzetta Ufficiale

Il tempo per rimandare l’adeguamento alla normativa europea sulla privacy GDPR (General data protection regulation) è ormai scaduto. Con l’inserimento nella Gazzetta Ufficiale infatti tutte le aziende saranno ancor di più tenute ad adeguarsi alla normativa europea, entrata automaticamente in vigore nel 2016 con scadenza nel maggio scorso.
Leggi anche: GDPR: facciamo il punto della situazione

Cosa cambia con l’avvento del GDPR?

Regole ancora più stringenti per tutelare i dati dei cittadini europei, permettendo loro un controllo del trattamento dei propri dati personali e particolari più consapevole. La normativa europea, infatti si basa sul principio di consapevolezza sull’uso e le finalità dei propri dati, favorendo anche la riappropriazione, la portabilità e la cancellazione dagli archivi delle aziende.

Potrebbe interessarti: Portabilità dei dati e GDPR: cosa cambia?

Cosa cambia con il Decreto Ufficiale?

Come detto la nuova normativa sul trattamento dei dati è operativa già dal 2016 con margine temporale di adeguamento fissato al 24 Maggio 2018. L’Italia, dato lo stato di “stallo” politico dovuto alle elezioni passate, è arrivata con ritardo alla redazione del Decreto attuativo (D.lgs 101/2018) che dà il via alla nuova stagione sulla privacy italiana a partire dal 19 settembre 2018.

Il Garante della privacy, tiene a precisare che l’intenzione dell’organo di vigilanza è quello di partire gradualmente nei percorsi di controllo di adeguamento delle aziende che, ricordiamo, possono andare incontro a sanzioni fino al 4% del fatturato globale, in caso di mancanza di adeguamento.

Inoltre, già da tempo, al fine di una migliore e corretta applicazione del nuovo regolamento privacy, sono state emanate delle “linee guida” da parte dell’European Data Protection Board, o Comitato europeo per la protezione dei dati, l’organismo che ha sostituito il Gruppo di lavoro articolo 29.

Ora, con la pubblicazione in Gazzetta Ufficiale italiana avvenuta il 4 Settembre 2018 il quadro normativo risulta completo e ogni pretesto per non soddisfare l’adeguamento risulterebbe rischioso.

Link di approfondimento:

Logica Servizi offre servizi integrati atti a fornirti una consulenza privacy aggiornata al nuovo Regolamento Europeo sulla protezione dei Dati (GDPR), puoi richiedere online un preventivo compilando il form sulla pagina dedicata al GDPR o, in alternativa, contattandoci ai nostri recapiti.